realcivet66
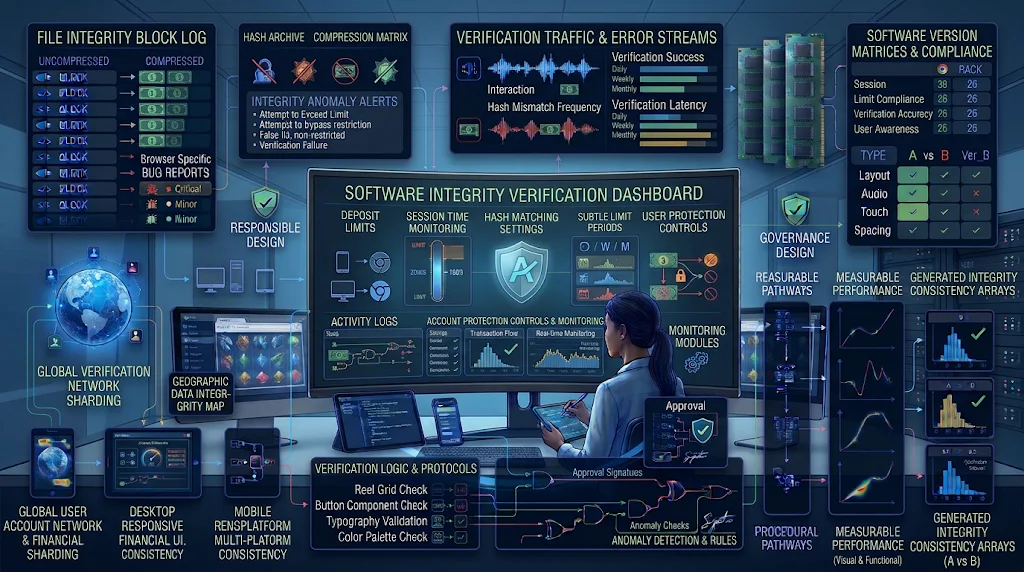
Integritas perangkat lunak menjadi salah satu aspek penting dalam pengembangan platform permainan digital. Sistem yang berjalan tanpa pemeriksaan memadai berisiko mengalami perubahan kode, kerusakan komponen, atau gangguan operasional. Oleh karena itu, pengembang membutuhkan mekanisme pemeriksaan integritas untuk memastikan setiap bagian perangkat lunak tetap sesuai dengan standar yang ditetapkan.
Pemeriksaan integritas perangkat lunak slot merupakan proses verifikasi terhadap komponen aplikasi, konfigurasi sistem, dan berkas pendukung. Proses ini membantu mendeteksi perubahan yang tidak sah serta mengidentifikasi potensi gangguan sejak awal. Dengan demikian, pengelola platform dapat menjaga konsistensi sistem sekaligus meningkatkan keamanan operasional. Berikut ini akan membahas tentang Mengenal Mekanisme Pemeriksaan Integritas Perangkat Lunak Slot.
Pengertian Pemeriksaan Integritas Perangkat Lunak
Pemeriksaan integritas perangkat lunak adalah serangkaian proses untuk memastikan komponen aplikasi tidak mengalami perubahan yang tidak diizinkan. Pemeriksaan mencakup kode program, pustaka pendukung, konfigurasi, dan berkas sistem lainnya.
Dalam platform slot digital, mekanisme ini membantu memastikan bahwa perangkat lunak yang dijalankan sesuai dengan versi yang telah diuji. Selain itu, pemeriksaan memberikan informasi ketika ditemukan ketidaksesuaian pada komponen tertentu.
Tujuan Pemeriksaan Integritas
Tujuan utamanya adalah menjaga keaslian dan konsistensi perangkat lunak. Pengembang perlu mengetahui apakah suatu komponen mengalami perubahan akibat pembaruan resmi, kesalahan konfigurasi, atau tindakan yang tidak sah.
Selain itu, pemeriksaan integritas mendukung proses pemeliharaan sistem. Tim teknis dapat menggunakan hasil verifikasi untuk menentukan komponen yang membutuhkan investigasi lebih lanjut.
Mekanisme Pemeriksaan Integritas pada Sistem Slot Digital
Pemeriksaan integritas tidak hanya mengandalkan satu metode. Pengembang biasanya menggabungkan beberapa teknik agar proses verifikasi menghasilkan informasi yang lebih akurat.
1. Hash Verification
Hash verification merupakan metode untuk memeriksa perubahan berkas menggunakan fungsi hash kriptografis. Sistem menghasilkan nilai unik berdasarkan isi suatu berkas.
Selanjutnya, sistem membandingkan nilai tersebut dengan nilai referensi yang tersimpan sebelumnya. Jika kedua nilai berbeda, sistem menandai berkas tersebut untuk pemeriksaan lanjutan.
Metode ini membantu mendeteksi perubahan kode maupun konfigurasi. Namun, nilai referensi harus disimpan secara aman agar pihak tidak berwenang tidak dapat menggantinya.
2. Digital Signature Verification
Digital signature verification digunakan untuk memastikan keaslian perangkat lunak dan identitas penerbitnya. Pengembang dapat menandatangani paket pembaruan menggunakan kunci privat.
Kemudian, sistem memverifikasi tanda tangan tersebut menggunakan kunci publik yang sesuai. Jika proses validasi gagal, sistem dapat menolak pemasangan paket.
Dengan mekanisme ini, platform memiliki perlindungan tambahan terhadap pembaruan yang tidak sah.
3. File Integrity Monitoring
File Integrity Monitoring atau FIM merupakan mekanisme pemantauan perubahan berkas secara berkelanjutan. Sistem mencatat kondisi awal berkas penting, kemudian membandingkannya dengan kondisi terbaru.
Jika ditemukan perubahan yang tidak sesuai kebijakan, sistem menghasilkan peringatan. Tim keamanan selanjutnya dapat memeriksa sumber perubahan tersebut.
4. Version Control Validation
Version control membantu pengembang mengelola perubahan kode selama proses pengembangan. Setiap perubahan dapat dicatat melalui riwayat revisi sehingga tim memiliki dokumentasi yang terstruktur.
Sebelum perangkat lunak diterapkan, pengembang dapat memeriksa apakah versi yang digunakan telah melewati proses persetujuan dan pengujian. Langkah ini membantu mengurangi risiko penggunaan kode yang belum diverifikasi.
Tahapan Pelaksanaan Pemeriksaan Integritas
Agar pemeriksaan berjalan efektif, pengembang perlu menerapkan prosedur yang terstruktur. Setiap tahap harus memiliki tujuan dan hasil pemeriksaan yang jelas.
Identifikasi Komponen Penting
Tahap pertama adalah menentukan komponen yang membutuhkan perlindungan. Komponen tersebut dapat mencakup kode aplikasi, konfigurasi server, pustaka perangkat lunak, dan modul pengelolaan data.
Setelah itu, tim teknis menetapkan standar integritas untuk setiap komponen. Penetapan ini menjadi dasar dalam proses verifikasi berikutnya.
Verifikasi dan Pencatatan Hasil
Sistem kemudian menjalankan pemeriksaan berdasarkan metode yang telah dipilih. Hasilnya dicatat dalam log agar tim dapat menelusuri setiap perubahan.
Apabila ditemukan ketidaksesuaian, sistem perlu memberikan informasi mengenai komponen yang terdampak. Dengan demikian, proses investigasi dapat berlangsung lebih terarah.
Tindakan Korektif
Setelah penyebab perubahan diketahui, tim teknis menentukan tindakan yang sesuai. Tindakan tersebut dapat berupa pemulihan berkas, pemasangan ulang komponen, atau pengembalian ke versi yang telah diverifikasi.
Namun, pemulihan tidak boleh dilakukan secara sembarangan. Setiap tindakan perlu mengikuti prosedur keamanan dan dokumentasi perubahan.
Tantangan dalam Menjaga Integritas Perangkat Lunak
Salah satu tantangan utama adalah banyaknya komponen yang saling terhubung. Perubahan kecil pada pustaka pendukung dapat memengaruhi fungsi aplikasi secara keseluruhan.
Selain itu, pembaruan perangkat lunak yang berlangsung secara berkala membutuhkan pengelolaan referensi integritas yang konsisten. Tanpa dokumentasi yang baik, perubahan resmi dapat menimbulkan peringatan yang keliru.
Pengembang juga perlu memperhatikan keamanan sistem verifikasi. Kunci kriptografi, log pemeriksaan, dan nilai referensi harus terlindungi dari akses tidak sah.
Kesimpulan
Pemeriksaan integritas perangkat lunak slot merupakan bagian penting dalam menjaga keamanan dan stabilitas platform digital. Melalui hash verification, digital signature, file integrity monitoring, dan version control, pengembang dapat mendeteksi perubahan yang tidak sesuai kebijakan.
Penerapan mekanisme tersebut membutuhkan prosedur terstruktur, dokumentasi yang konsisten, serta evaluasi berkala. Dengan demikian, integritas perangkat lunak dapat dipertahankan dan risiko gangguan operasional dapat dikurangi.